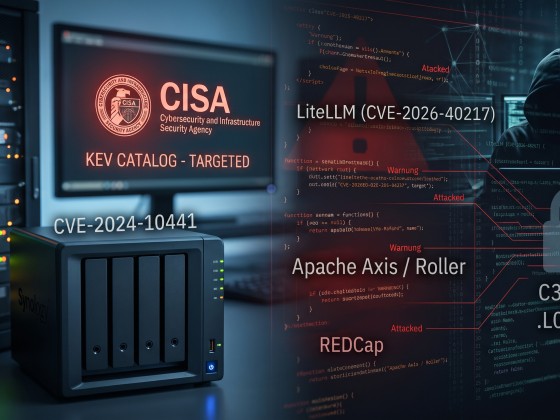
Aktiv ausgenutzt: Synology-NAS, LiteLLM und Apache-Software im Visier

  • Andy hat einen neuen Artikel veröffentlicht:
    Andy
    19. November 2026 um 12:53

    Zitat
    Die US-Cybersicherheitsbehörde CISA hat vier Sicherheitslücken in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen – darunter eine kritische Lücke in Synologys DiskStation Manager, die derzeit offenbar für Ransomware-Angriffe auf NAS-Systeme genutzt wird. Parallel meldet die Apache Software Foundation Angriffe auf den Blog-Server Apache Roller. Wer ein Synology-NAS betreibt, sollte jetzt seine DSM-Version prüfen.
    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • Ein NAS sollte man schon seit vielen Jahren (eher Jahrzehnten) nicht mehr einfach so ins Internet stellen. Vor Jahren gab es da so eine schöne Welle, bei der speziell QNAP NAS angegriffen und dann verschlüsselt wurden. Jetzt sind halt die Synology NAS dran.

    Genau wie die eigene Fritz!Box, die man auch nicht direkt aus dem Internet zum Konfigurieren erreichen können sollte.

    Das macht zwar alles schön einfach, aber den Angreifern halt auch.

    Keine Ausnahme!

  • Das stimmt.

    Nur: Das wissen wir. Weiß es der Rest? Die lesen was von „unterwegs auf das NAS“ zugreifen, stellen irgendwelche Tutorials mit Portfreigaben nach und freuen sich. Update? Muss doch nicht sein…

    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • Und wie kann man feststellen, ob auf einem Synology NAS ein Fremdzugriff stattgefunden hat oder Schadsoftware läuft?

    Also ich halte meine 218+ immer auf dem neuesten Stand. Wenn ich irgendwo im Netz lese, dass ein kritisches Update vorhanden ist und mir DSM kein Update anzeigt, schaue ich direkt in den Downloads von Synology nach, ob es das Update da schon gibt, lade es runter und installiere es...

    Bis eben hatte ich QuickConnect aktiv, habe es aber vorsorglich mal deaktiviert, auch wenn es den Zugriff von unterwegs erschwert. Dafür habe ich ja noch Wireguard als Zugriff über die Fritz!Box auf mein Heimnetzwerk.

    HTTP/2 war bei mir aktiviert, brauche es aber (denke ich) nicht. Hab´s dann mal deaktiviert. Wofür braucht man das auf einem NAS?

  • Heute soll ein Patch von Synology erscheinen

    Bis jetzt noch nix vorhanden, auch im Download-Bereich nicht...aktuell habe ich DSM 7.4.1-90080 Update 1 installiert...

    Wenn ich das richtig gelesen habe, ist die Lücke eigentlich schon lange geschlossen 🤷 Es betrifft wohl nur Synology-NAS, die keine aktuelle Software drauf haben 🤷

  • Bis jetzt noch nix vorhanden, auch im Download-Bereich nicht..

    Bin mir ziemlich sicher, dass es da sein wird, wenn hier auch „gelöst“ als Status steht.

    Synology Product Security Advisory | Synology Inc.
    Synology Product Security Advisory
    www.synology.com

    Und auch deine Synology wird ein Update bekommen: Upgrade to 7.4.1-90080-2 or above (scheduled for release by 2026-11-20).

    Richtig !

    Was z.B. die Sache von PWN2OWN betrifft. Aber nicht, was das mit NGINX2Root betrifft, das kommt geplant heute.

    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • QuickConnect ist schon ein ganz guter Sicherheitsweg. Ich halte weiter für wichtig:

    • 2FA
    • Blocklist von iOS
    • und sehr wichtig auch noch, eine gut konfigurierte Firewall mit Freigaben, und Block-All-Eintrag am Schluss
    • Ich arbeite noch mit Cloudflare-Tunnel
    • Dazu noch protokolliert und per mail benachrichtig, wenn ungewöhnlich große Lese- und Schreibvorgänge stattfinden (z.B. auch Verschlüsselungen)

    Aber aktive Lücken in der Software kann man natürlich nicht 100% absichern. Das ist leider so.

     iPhone 18 Pro Max deep black  Apple Watch Ultra 4  iPad Air M4 13" 512GB  MacBook Air M5 16/512GB  11 HomePod mini  Apple TV 4K  AirPods Max USB-C  AirPods Pro 3  AirPods 5 Wireless Case

  • Der „sicherste Weg“ soll ja ein VPN sein. Z.B. Tailscale oder WireGuard. Damit kommt man auch von unterwegs an die Daten.

    Quickconnect mit 2FA ist schon ein guter Ansatz, das eigene Konto nicht als Admin betreiben.

    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • Bin mir ziemlich sicher, dass es da sein wird, wenn hier auch „gelöst“ als Status steht.

    Um 5:40 Uhr heute Morgen war noch NIX da... 😉

    Also denkt ihr, ich kann QuickConnect wieder aktivieren? Ich habe natürlich 2FA aktiv und den normalen Admin-Account, sowie den Gastnutzer deaktiviert...

    Ist natürlich für den Rest der Familie jetzt aktuell blöd, weil sie jetzt über die Synology-App nicht mehr auf´s NAS zugreifen können. Es haben zwar Alle die Wireguard-App auf ihren iPhones und iPads, abere den drei Weibern bekomme ich das einfach nicht erklärt, wie sie das dann nutzen müssen 🙈

    Für mich ist das Alles kein Problem, ich weiß, was ich machen muss, um über Wireguard "nach Hause" zu kommen 😉

  • Um 5:40 Uhr heute Morgen war noch NIX da...

    Was auch nicht von mir behauptet wurde.

    Also denkt ihr, ich kann QuickConnect wieder aktivieren? Ich habe natürlich 2FA aktiv und den normalen Admin-Account, sowie den Gastnutzer deaktiviert...

    Klar. Ohne Haftung zu übernehmen für etwaige Schäden.

    Und wie Tuxnet geschrieben hat, ist mittlerweile ein Update heraußen. Das kann man ja dann installieren und wieder alles wie gewohnt verwenden.

    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • Meine Syno stellt Dienste (Photos, Drive, CardDAV, CalDAV) nur hinter einem NGNIX Proxy Manager bereit. Der NPM befindet sich in einem isolierten VLAN und ist eine weitere Sicherheitsschicht (gegenüber einer direkten Portweiterleitung, wo die Syno quasi direkt im Internet steht und die Portweiterleitung des Routers direkt ins eigene Haupt-VLAN führt). Den NPM habe ich gestern bereits Updaten können, die Synology heute vor 2 Stunden.

    Bei der Gelegenheit bin ich gleich auf NPMPlus gestoßen, ein Fork-Porjekt des NPM mit vielen erweiterten Funktionen wie wie CrowdSec, mTLS oder ModSecurity. Das sind aktive Funktionen im Reverse Proxy, die Angriffe besser erkennen können. Das würde die ohnehin guten Sicherheitsfunktionen der UDM Pro (wie IDS/IPS) noch weiter ergänzen.

    Habe mir NPMPlus mal auf dem Proxmox installiert und schaue mir das heute Abend mal an.

    Grundsätzlich ist die beste Sicherheit gar keine Dienste ins Internet freizugeben. Danach würde ich VPN (WireGuard oder Tailscale) sehen - nutze ich auch. Das QuickConnect von Synology würde ich mit größter Vorsicht betrachten.

    iPhone 14 Pro, iPad Air (4th Gen), Pencil 2, Watch Series 7, tv 4K(2nd Gen) & tv HD, MacBook Pro 14" M2 (2023), Apple Studio Display, AirPods Pro (2nd Gen), 4x AirTag, Music Familienabo, iCloud+
    Synology DS720+ (18GB RAM, 2x6TB HDD, 2x1GB NVMe), DS118 (Offsite Backup), Proxmox Homelab: Dell OptiPlex Micro 7060 (Intel i7-8700T, 32GB RAM)

  • Wireguard-App

    Ich würde auf Tailscale umstellen... Ist einfach einfacherer 😉

     iPhone 18 Pro Max deep black  Apple Watch Ultra 4  iPad Air M4 13" 512GB  MacBook Air M5 16/512GB  11 HomePod mini  Apple TV 4K  AirPods Max USB-C  AirPods Pro 3  AirPods 5 Wireless Case

  • Was auch nicht von mir behauptet wurde.

    Was ich dir auch nicht unterstellt habe 😉

    Habe das Update installiert und QuickConnect wieder aktiviert...

    HTTP/2 habe ich nach wie vor deaktiviert gelassen, weil ich seit der Deaktivierung keine Nachteile festgestellt habe. Ich nutze die DS nur als reiner Netzwerkspeicher...

    as QuickConnect von Synology würde ich mit größter Vorsicht betrachten.

    Kannst du das bitte näher beschreiben? Wie gesagt für MICH ist das kein Problem. Wenn ich auf´s NAS von unterwegs zugreifen will, schmeiße ich Wireguard an und fertig. Aber den drei restlichen Familienmitgliedern ist das nicht beizubringen... 🙈

    Ich würde auf Tailscale umstellen... Ist einfach einfacherer 😉

    Hmm, okay, schwer ist die Einrichtung ja aber nicht...auf der Fritz!Box ein Profil erstellen und dann auf den Geräten in der Wireguard-App einrichten...fertig. Was ist an Tailscale einfacher?

  • Hmm, okay, schwer ist die Einrichtung ja aber nicht...auf der Fritz!Box ein Profil erstellen und dann auf den Geräten in der Wireguard-App einrichten...fertig. Was ist an Tailscale einfacher?

    Tailscale läuft halt als Exit Node auf der Synology. Das würde ich mittlerweile immer vorziehen ggü. einem Client auf der Fritz!Box.

     iPhone 18 Pro Max deep black  Apple Watch Ultra 4  iPad Air M4 13" 512GB  MacBook Air M5 16/512GB  11 HomePod mini  Apple TV 4K  AirPods Max USB-C  AirPods Pro 3  AirPods 5 Wireless Case

  • Kannst du das bitte näher beschreiben? Wie gesagt für MICH ist das kein Problem. Wenn ich auf´s NAS von unterwegs zugreifen will, schmeiße ich Wireguard an und fertig. Aber den drei restlichen Familienmitgliedern ist das nicht beizubringen... 🙈

    Da fallen mir zwei Dinge ein:
    1. Im Gegensatz zu einem VPN, bei dem sich ein Gerät erst kryptografisch im Heimnetzwerk anmelden muss, bevor überhaupt ein Dienst sichtbar wird, präsentiert QuickConnect die Dienste des NAS direkt dem öffentlichen Internet.
    2. Bei einer QC-Verbindung läuft der gesamte Datenstrom über Server von Synology. Sollte die Infrastruktur von Synology selbst kompromittiert werden, entsteht ein potenzielles Einfallstor.


    Tailscale läuft halt als Exit Node auf der Synology. Das würde ich mittlerweile immer vorziehen ggü. einem Client auf der Fritz!Box.

    Na meiner Ansicht sollte der VPN Endpunkt immer der Router sein - nicht deine Synology Diskstation.

    Eine WireGuard Verbindung lässt sich übrigens auch OnDemand aufbauen, d.h. zum Beispiel sobald man das heimische WLAN verlässt (Mobilfunk oder anderes WLAN --> WireGuard an). Dann braucht es erstmal gar keine Freigaben ins Internet, sofern man keine Dienste bereitstellt die für andere Menschen außerhalb des eigenen Haushalts relevant sind.

    iPhone 14 Pro, iPad Air (4th Gen), Pencil 2, Watch Series 7, tv 4K(2nd Gen) & tv HD, MacBook Pro 14" M2 (2023), Apple Studio Display, AirPods Pro (2nd Gen), 4x AirTag, Music Familienabo, iCloud+
    Synology DS720+ (18GB RAM, 2x6TB HDD, 2x1GB NVMe), DS118 (Offsite Backup), Proxmox Homelab: Dell OptiPlex Micro 7060 (Intel i7-8700T, 32GB RAM)

    Einmal editiert, zuletzt von senderversteller (20. November 2026 um 11:53) aus folgendem Grund: Ein Beitrag von senderversteller mit diesem Beitrag zusammengefügt.

Jetzt mitmachen!

Du hast noch kein Benutzerkonto auf unserer Seite? Registriere dich kostenlos und nimm an unserer Community teil!